위성 해킹은 우주보다 지상에서 시작된다
위성통신의 지상·우주·사용자 공격면을 KA-SAT 사고로 살펴보고 양자키분배가 해결하는 범위와 남는 보안 문제를 설명합니다.
위성 해킹은 궤도보다 지상 통제망과 사용자 단말에서 먼저 시작될 가능성이 큽니다. 양자키분배는 키 전달을 보호하지만 인증·접근통제·복구까지 대신하지 못합니다.
위성 해킹이라고 하면 먼저 궤도 위의 기체를 떠올리기 쉽다. 실제 위성통신 서비스는 그렇게 단순하지 않다. 지상국에서 명령을 보내고 임무통제센터와 클라우드가 데이터를 처리하며 고객의 안테나와 모뎀이 서비스를 받는다. 하드웨어와 소프트웨어를 공급한 회사도 이 연결망에 들어온다.
공격자는 가장 멀리 있는 위성부터 노릴 이유가 없다. 접근하기 쉬운 지상 관리망이나 사용자 단말 하나가 전체 서비스의 약점이 될 수 있다. 양자키분배가 이 문제를 모두 풀어 준다는 기대도 같은 지점에서 어긋난다. 키를 안전하게 나누는 일과 시스템 전체를 안전하게 운영하는 일은 다르다.
위성 한 기가 아니라 연결된 서비스가 공격 대상이다
미국 국립표준기술연구소(NIST)는 상업 위성 운용을 우주 세그먼트, 통신 링크, 지상 세그먼트, 사용자 세그먼트로 나눈다. 우주 세그먼트에는 위성 본체와 탑재체가 있다. 지상에서는 지상국과 임무통제센터가 명령을 만들고 상태 정보를 받는다. 사용자 세그먼트에는 위성전화, 차량, 항공기, 산업 장비처럼 실제 서비스를 쓰는 단말이 들어간다.
이 경계는 사업자가 한 회사를 상대한다고 해서 사라지지 않는다. 지상국을 빌리고 클라우드에서 관제 소프트웨어를 돌리며 외부 업체의 단말을 쓰면 보안 책임도 여러 조직에 걸친다. NIST가 공급자에게 보안 요구를 전달하고 외주 운영의 위험을 함께 관리하라고 권하는 이유다.
위성 서비스의 지상 운영 경계를 재구성한 생성 이미지. 특정 기관의 실제 관제실이 아니다.
공격 경로도 이 구조를 따른다. 지상 관리 계정이 탈취될 수 있고 잘못 설정한 VPN이나 클라우드가 내부망으로 들어가는 문이 될 수 있다. 무선 링크에는 도청과 위조 명령, 전파방해가 있다. 단말 업데이트 체계가 뚫리면 같은 장비를 쓰는 고객에게 피해가 한꺼번에 번질 수 있다. 공급망에서 악성 코드나 취약한 부품이 들어오면 발사 뒤에는 고치기도 어렵다.
KA-SAT은 위성이 아니라 관리망에서 무너졌다
2022년 2월 24일 Viasat의 KA-SAT 위성 인터넷 서비스 일부가 중단됐다. 회사가 공개한 사고 조사에 따르면 공격자는 VPN 장비의 잘못된 설정을 악용해 지상의 신뢰된 관리망에 들어갔다. 그 안에서 이동한 뒤 정상 관리 명령을 수많은 가정용 모뎀에 동시에 실행했다. 모뎀의 플래시 메모리 핵심 데이터가 덮어써지면서 네트워크 접속이 끊겼다.
Viasat은 우크라이나의 수천 고객과 유럽의 수만 고정형 광대역 고객이 영향을 받았다고 밝혔다. 동시에 KA-SAT 위성 자체가 침해됐다는 증거는 없다고 했다. 영국 국가사이버보안센터(NCSC)는 이 공격이 러시아의 소행이라고 평가했고 우크라이나 침공 약 한 시간 전에 시작됐다고 발표했다.
이 사건은 위성을 직접 장악해야 위성 서비스를 멈출 수 있다는 생각의 오류를 보여 줬다. 공격자는 지상 관리망을 거쳐 사용자 단말에 정상 형식의 명령을 보냈다. 통신 내용이 암호화돼 있더라도 권한을 가진 관리 경로가 뚫리면 파괴적인 명령은 정상 트래픽처럼 이동할 수 있다.
암호화가 있어도 인증과 복구는 따로 필요하다
위성통신 보안은 기밀성만 지키는 문제가 아니다. 명령과 데이터가 바뀌지 않았는지 확인하는 무결성, 서비스를 계속 쓸 수 있는 가용성도 필요하다. NIST의 권고는 그래서 암호화만 나열하지 않는다.
통신하는 장치의 신원을 확인하고 권한이 없는 접근을 막고 메시지 무결성을 검사해야 한다. 주 통신로가 끊겼을 때 쓸 대체 경로도 필요하다. 링크가 없을 때 데이터를 저장했다가 복구 후 전송하는 기능, 명령 링크가 공격받았을 때 위성을 안전 모드로 전환하는 절차도 포함된다.
여기에 업데이트와 사고 대응이 붙는다. 취약점이 발견됐을 때 서명된 소프트웨어만 설치하도록 하고 암호 알고리즘이나 인증서를 교체할 수 있어야 한다. 공격이 끝난 뒤 단말과 서비스를 얼마나 빨리 복원할지도 설계 단계에서 정해야 한다. 발사 뒤 하드웨어를 바꾸기는 어렵기 때문이다.
양자키분배는 열쇠를 나누는 기술이다
양자키분배(quantum key distribution, QKD)는 양자 상태를 이용해 두 지점이 비밀키를 나누는 기술이다. 도청자가 양자 상태를 측정하면 흔적이 생긴다는 성질을 이용한다. 국내 대학도 양자키분배라는 용어를 쓴다.
QKD로 만든 키는 실제 데이터를 암호화하는 데 쓰인다. 이 기능은 장기간 보호해야 할 통신에서 가치가 있을 수 있다. 지상 광섬유의 거리 한계를 넘기 위해 위성과 광학 지상국 사이에서 키를 전달하는 방식도 연구되고 있다.
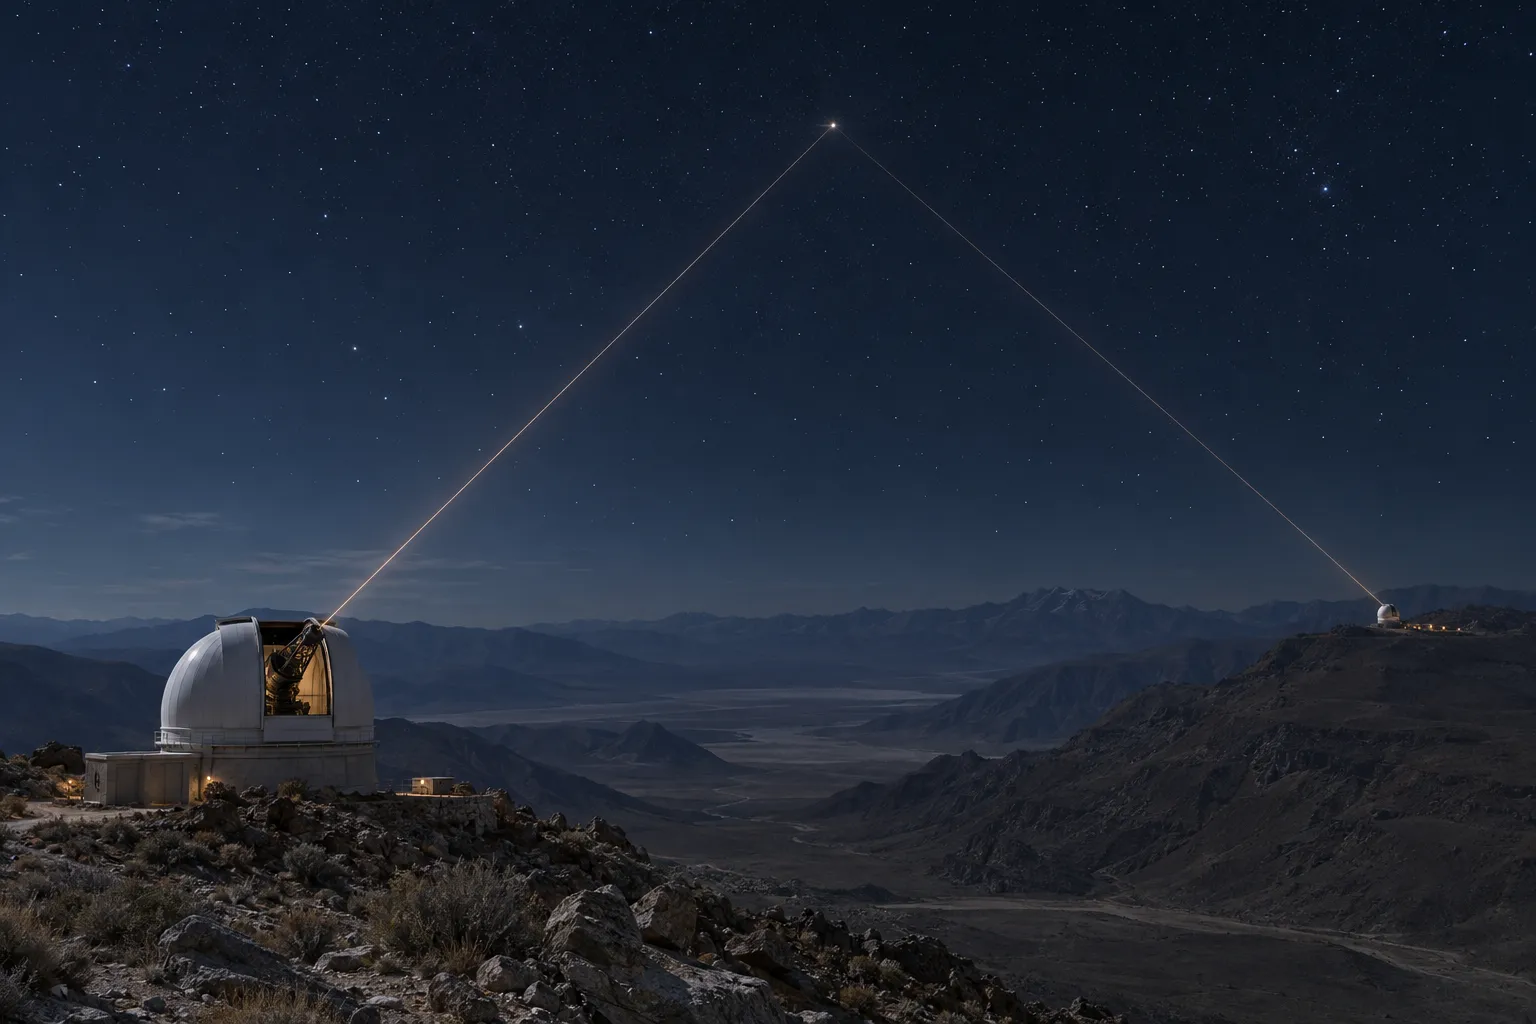
위성 양자키분배 링크의 물리적 구성을 설명하기 위한 생성 이미지.
하지만 QKD가 지키는 범위는 키 교환이다. 상대가 누구인지 확인하는 인증 체계가 허술하면 공격자는 정상 장비로 위장할 수 있다. 관리자가 과도한 권한을 갖고 있거나 단말 소프트웨어가 취약해도 QKD는 이를 고치지 않는다. 전파방해와 DDoS로 통신 자체를 막는 공격도 남는다. 공급망과 복구 절차 역시 별개의 문제다.
QKD 장비 자체의 구현도 검증 대상이다. 광원과 검출기의 실제 동작이 이론의 가정과 다르면 부채널이 생길 수 있다. 광학 지상국은 기상과 가시선의 영향을 받고 서비스 범위를 넓히려면 여러 지상국과 키 관리 체계를 운영해야 한다. 링크 실증이 성공했다는 사실만으로 비용과 가용성까지 해결됐다고 볼 수 없다.
양자 위협 대응에도 한 가지 답만 있지 않다
현재의 공개키 암호 일부는 충분히 큰 양자컴퓨터가 등장하면 깨질 수 있다. 대응책은 QKD만이 아니다. NIST는 2024년 후양자암호 표준 세 개를 확정했다. ML-KEM은 공유 비밀을 설정하고 ML-DSA와 SLH-DSA는 전자서명에 쓰인다. 기존 컴퓨팅 장비에서 실행하는 수학 기반 방식이다.
위성 사업자는 둘 중 하나를 유행처럼 고를 게 아니라 운용 조건을 비교해야 한다. QKD는 전용 광학 장비와 링크를 요구하지만 키 교환 과정에 물리 법칙을 이용한다. 후양자암호는 소프트웨어와 칩에 넣기 쉽지만 위성의 연산 능력, 메시지 크기, 인증서와 알고리즘을 교체할 수 있는지 확인해야 한다. 수명이 긴 위성이라면 한 번 고른 방식을 나중에 바꿀 수 있는 암호 민첩성도 중요하다.
보안 투자는 가장 쉬운 침입 경로부터 막아야 한다
위성통신 사업자는 양자 통신 도입 계획이 아니라 서비스 경로와 권한표를 먼저 그려야 한다. 누가 명령을 만들고 승인하는지, 어느 회사가 지상국과 클라우드를 운영하는지, 단말에 어떤 경로로 업데이트가 배포되는지 확인해야 한다. 한 계정이나 관리망이 무너지면 피해가 어디까지 번지는지도 시험해야 한다.
그다음 기밀성·무결성·가용성 중 사업에 가장 큰 피해를 주는 실패를 고른다. 군이나 외교 통신처럼 오랫동안 비밀을 지켜야 하는 링크라면 QKD를 검토할 이유가 크다. 대규모 소비자 단말 서비스라면 접근통제, 망 분리, 안전한 업데이트와 현장 복구가 더 급할 수 있다.
위성은 공격 표면의 한 부분이다. QKD도 방어 수단의 한 부분이다. 둘을 시스템 전체로 확대해 해석하지 않을 때 무엇부터 고칠지가 보인다.
위성통신 사업의 주파수와 허가 조건은 위성통신 사업은 왜 발사 전에 승패가 갈릴까에서 이어서 볼 수 있다.
출처
- NIST, Cybersecurity for Commercial Satellite Operations, NIST IR 8270, 2023년 7월
- Viasat, KA-SAT Network cyber attack overview, 2022년
- UK NCSC, Russia behind cyber attack with Europe-wide impact, 2022년 5월 10일
- NIST, First 3 Finalized Post-Quantum Encryption Standards, 2024년 8월 13일
- ETSI, Quantum Key Distribution, 2026년 9월 30일 확인
- KAIST 전기및전자공학부, 양자키분배 용례, 2026년 9월 30일 확인
- GIST 웹진, QKD의 개념과 현장 과제, 2026년 9월 30일 확인
- 위성통신은 위성 본체뿐 아니라 링크, 지상국, 관제센터, 클라우드, 사용자 단말과 공급망이 이어진 서비스입니다.
- KA-SAT 사고는 VPN 장비와 지상 관리망 침입이 수많은 사용자 모뎀의 장애로 번진 사례입니다.
- 양자키분배는 비밀키 교환을 강화하지만 인증, 권한 관리, 소프트웨어 무결성, 가용성과 복구는 별도로 설계해야 합니다.
- 양자 위협에는 QKD와 후양자암호를 운용 조건에 맞춰 비교하고 발사 뒤 알고리즘을 바꿀 암호 민첩성을 남겨야 합니다.
- 위성 해킹은 위성 자체를 장악해야 가능한가요?
- 아닙니다. 지상 관리망, 클라우드, 사용자 단말과 공급망을 거쳐 서비스를 중단하거나 데이터를 훼손할 수 있습니다. 2022년 KA-SAT 사고도 지상 관리망 침입이 사용자 모뎀 장애로 번졌습니다.
- 양자키분배를 쓰면 위성통신이 완전히 안전해지나요?
- 아닙니다. QKD는 두 지점이 비밀키를 나누는 과정을 강화합니다. 상대 인증, 접근 권한, 소프트웨어 취약점, 전파방해, 서비스 복구는 별도의 통제가 필요합니다.
- 양자 위협에는 QKD만 준비하면 되나요?
- 아닙니다. 후양자암호도 선택지입니다. 위성의 수명, 연산 능력, 링크 환경, 지상국 비용과 발사 뒤 업데이트 가능성을 비교해 여러 방식을 조합해야 합니다.
- NIST IR 8270 — Cybersecurity for Commercial Satellite Operations
- Viasat — KA-SAT Network cyber attack overview
- UK NCSC — Russia behind cyber attack with Europe-wide impact
- NIST — First 3 Finalized Post-Quantum Encryption Standards
- ETSI — Quantum Key Distribution
- KAIST 전기및전자공학부 — 양자키분배 용례
- GIST 웹진 — QKD의 개념과 현장 과제